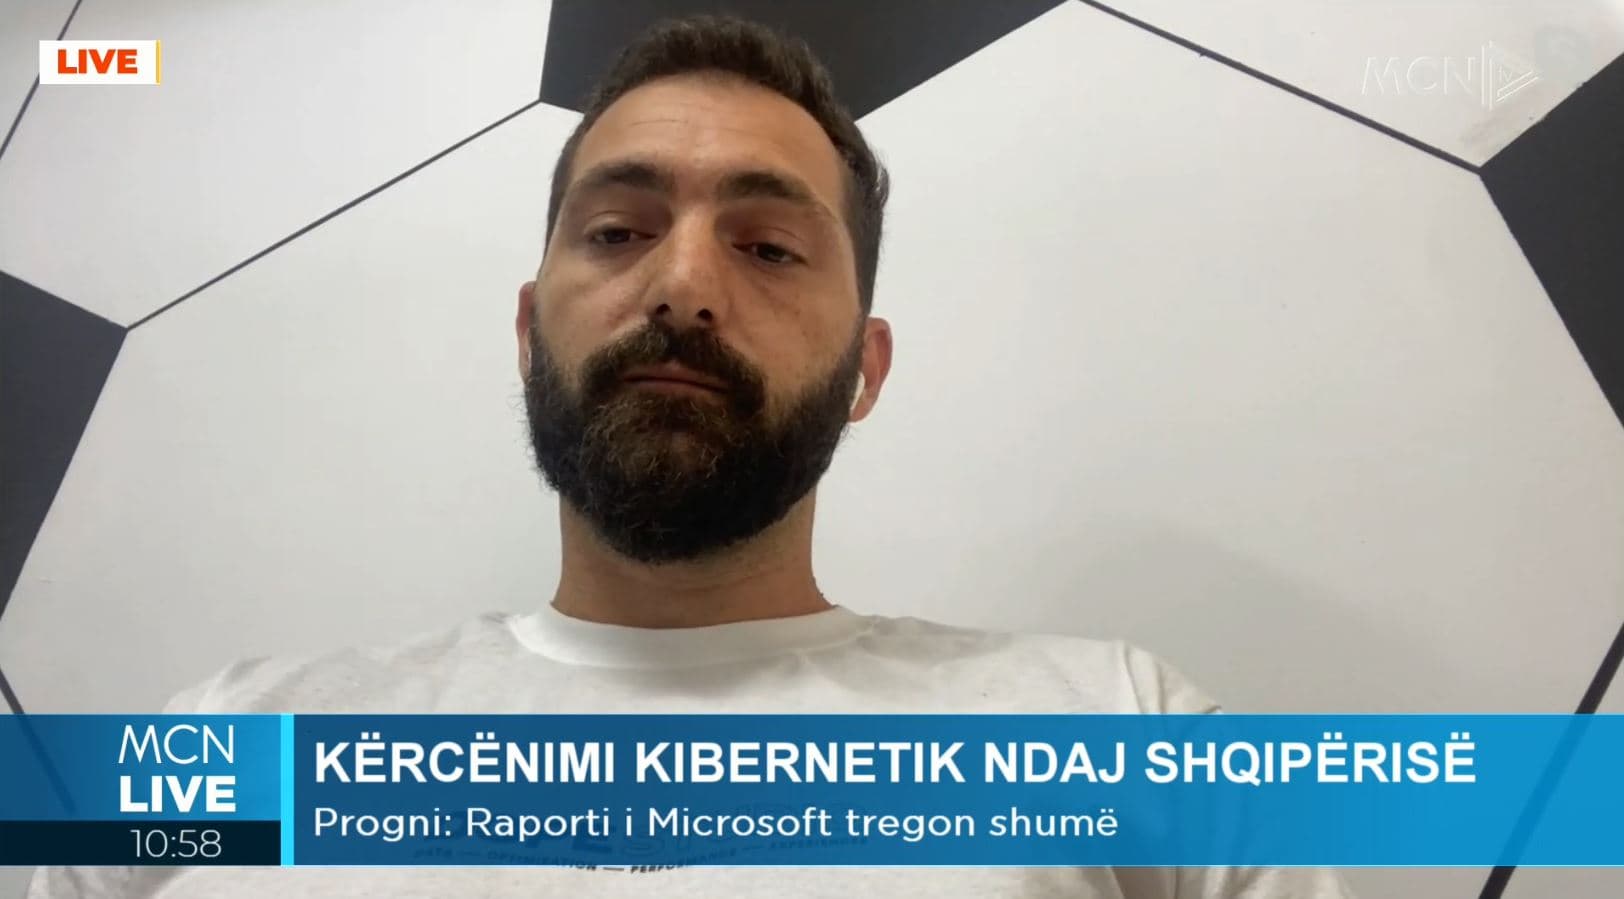
Eksperti i IT Gent Progni duke folur në një lidhje skype në MCN Live ngriti alarmin që siguria kombëtare e Shqipërisë është në rrezik pas dy sulmeve kibernetike të Iranit. Progni ngre dyshime se mund të jenë edituar dhe manipuluar të dhënat e për pasojë mund të jenë manipuluar edhe identitetet e personave fizikë. Progni tha se ka pasur presion ndaj tij dhe teknicionëve për të mbyllur gojën dhe për të mos dalë në televizion.
Teknikisht na ka ndodhur çudia më e madhe. TIMS është sistem i mbyllur, s’duhet të ketë qasje në internet, dhe për ne ekspertët është çudi e madhe se si ky sistem në kohë reale bllokohet nga Irani. Kam bërë një analizë që në ditët e para të sulmit dhe mendoj që gjithçka është e mirëorganizuar dhe siguria jonë kombëtare është në rrezik. Ne kemi pasur një sulm që në maj të 2021-shit. Penetrimi është bërë në maj të 2021-shit. Zbulimi është bërë në 15 korrik të 2022-shit. Zbulimi ka ndodhur pasi shteti armik i Iranit ka bërë fshirjen e të dhënave. Ne aty e kemi kuptuar. Na shqetëson shumë pasi përveç se ka qenë afatgjatë në kohë, por mund të ketë ndodhur editim të të dhënave. Kjo mund të sjellë manipulim të identitetit dhe kalim të personave fizik. Kam pasur raste të miqve që kanë pasur probleme me dublikimin. Duhet ta mendojmë këtë skenar dhe institucionet të jenë me aktive”
Ndër të tjera Progni i konsideroi si ofendim inteligjence deklaratat e institucioneve shtetërore, duke shtuar se duhet një tryezë ekspertësh për t’u përballur me këtë situatë.
Ne kemi një përbuzje dhe pothuajse ofendim të inteligjencës me deklarata të shpejtuara, shumë teknike që s’u takojnë njerëzve jo teknikë. Në Kosovë po ndodh një tjetër sulm kibernetik. Kosova ka ndjekur tjetër rrugë, ka thirrur një tryezë me ekspertë. Në Shqipëri kemi institucione që s’e kanë bërë detyrën si duhet. Dalin dhe na ofendojnë inteligjencës. Nuk bëjnë transparencë. Duhet një organizim sepse realisht në 2022-shin kjo është luftë. Ne na është shpallur luftë. Të gjithë aktorët duhet të bashkohen. Nëse kalojmë te puna e bërë deri tani. Fakti që kanë penetruar, kanë qëndruar 14 muaj në sistemet tona do të thotë që detyrat s’janë bërë siç duhet. I duhet vënë gishti kokës dhe të bëhen detyrat”.
Kemi një informacion që Prokuroria ka dërguar letër në 8 vende të BE për informacione të mëtejshëm për këtë sulm Proxy. Nëse sulmi ka ndodhur nga Irani, është kamufluar sikur ka ndodhur nga Gjermania ose një shtet tjetër. Ne sot kemi edhe tentativa të brendshme për të na mbyllur gojën ne teknicienëve që flasim për interesa të këtij vendi. Kemi presione që të mos dalim në TV, të mos komunikojmë...Do vijë një moment tjetër që ta diskutojmë. Nuk janë në rrugë zyrtare. Jemi pak edhe mendoj që realisht shteti të shohë edhe të na mbrojë se sa të përdorë metoda...Mund të jetë për dezinformim. Unë në 18 korrik kam thënë që ka qenë Irani. Ne kemi shumë informacione, i dimi gabimet që janë bërë edhe nuk i kemi thënë. Unë kam zgjedhur të jem ushtari i vendit tim. Nuk e kuptoj përse realisht nga individë të brendshëm më kanë ardhur këto”.




MCN TV është një televizion gjeneralist, i cili përfshin emisione, seriale, filma, dokumentarë etj. Ky televizion ka në dispozicion të tij katër studio televizive të pajisura me teknologjinë bashkëkohore.
