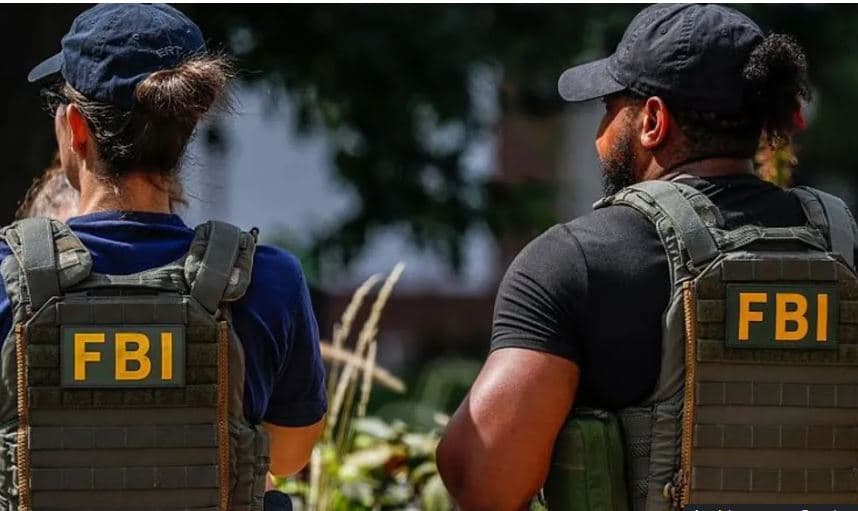
FBI po heton në mënyrë "aktive dhe agresive" një pretendim të grupit famëkeq të krimit kibernetik, ShinyHunters, i cili deklaron se ka vjedhur informacionet personale dhe të ndjeshme të të gjithë stafit të agjencisë, rreth 38,000 punonjësve.
Ish-kreu i Qendrës Kombëtare të Sigurisë Kibernetike në Mbretërinë e Bashkuar, Profesor Ciaran Martin, u shpreh se nëse ky sulm konfirmohet, bëhet fjalë për "shkeljen më serioze të mundshme të të dhënave".
Hakerat pretendojnë se zotërojnë emrat, rolet, numrat e kartave të identitetit, adresat e shtëpisë, numrat e telefonit dhe detajet e bashkëshortëve të agjentëve. Disa prej të dhënave të verifikuara nga Reuters përfshijnë detaje mbi agjentët që punojnë kundër spiunëve kinezë, inteligjencës ruse dhe karteleve të drogës.
Grupi dyshohet se shfrytëzoi një dobësi në sistemin e ruajtjes në cloud të kompanisë Oracle. Përmes tij, ata ndërhynë në platformat e brendshme si FBIJOBS, FBI BEAST (kontrollet e background-it), FBI MedLink (të dhënat mjekësore) dhe FBI BICS (informacionet hetimore).
Në një kthesë të papritur, ShinyHunters deklaruan në rrjetin e errët (dark web) se sulmi nuk është kryer për përfitime financiare. Ata janë ndier të "ofenduar" nga një njoftim i FBI-së i lëshuar në maj, i cili i karakterizonte ata thjesht si kriminelë që zmadhojnë sulmet e tyre për të zhvatur para.
Grupi i ka dhënë afat një javë byrosë që të fshijë ose të korrigjojë atë njoftim, ose në të kundërt do të publikojë të plota bazat e të dhënave. Ekspertët e sigurisë kibernetike e kanë cilësuar këtë si një "sulm hakmarrës" për kontrollin e reputacionit, por paralajmërojnë se ky veprim mund të nxisë një gjueti masive ndërkombëtare nga ana e FBI-së për kapjen e tyre.

MCN TV është një televizion gjeneralist, i cili përfshin emisione, seriale, filma, dokumentarë etj. Ky televizion ka në dispozicion të tij katër studio televizive të pajisura me teknologjinë bashkëkohore.